「もしも」の時、誰に何を連絡する? ~マルウェア感染!?・情報漏洩疑い!?~ 発生時の対応手順と報告フロー

第2回のコラムでは、サイバー攻撃の事後に待ち受ける「最大1億円の罰金」や「社会的信用の失墜」といった、企業の存続を揺るがす甚大な代償について解説しました。
では、もし今、あなたのパソコン画面に突然「データを暗号化した。身代金を支払え」という警告文が表示されたらどうしますか?
あるいは、取引先から「お宅の社員の名前で、不審な添付ファイル付きのメールが届いたんだけど…」と電話がかかってきたら、まず何をすべきか即座に答えられるでしょうか。
いざという時、ITの専門家ではない担当者や経営者がパニックに陥り、「とりあえず再起動してみよう」「誰にも言わずにウイルス対策ソフトで駆除を試みよう」などと自己判断で間違った対応をしてしまうと、後から必要になる重要な証拠が消滅したり、ネットワークを通じて被害がさらに拡大したりと、取り返しのつかない事態を招いてしまいます。
本記事では、マルウェア感染や情報漏洩の「疑い」が発覚した直後から、公的機関への報告に至るまでの「正しい対応手順と具体的な連絡先」を時系列に沿ってわかりやすく解説します。 いざという時に被害を最小限に食い止めるための「初動対応マニュアル」として、ぜひ社内で共有してください。
STEP1:発覚直後の絶対にやってはいけないこと、すぐやるべきこと
異常を察知した直後、被害を最小限に抑えられるかどうかは「最初の数分〜数十分」の行動にかかっています。
ここでは、パニック時についやってしまいがちな「NG行動」と、最優先で「やるべきこと」を整理します。
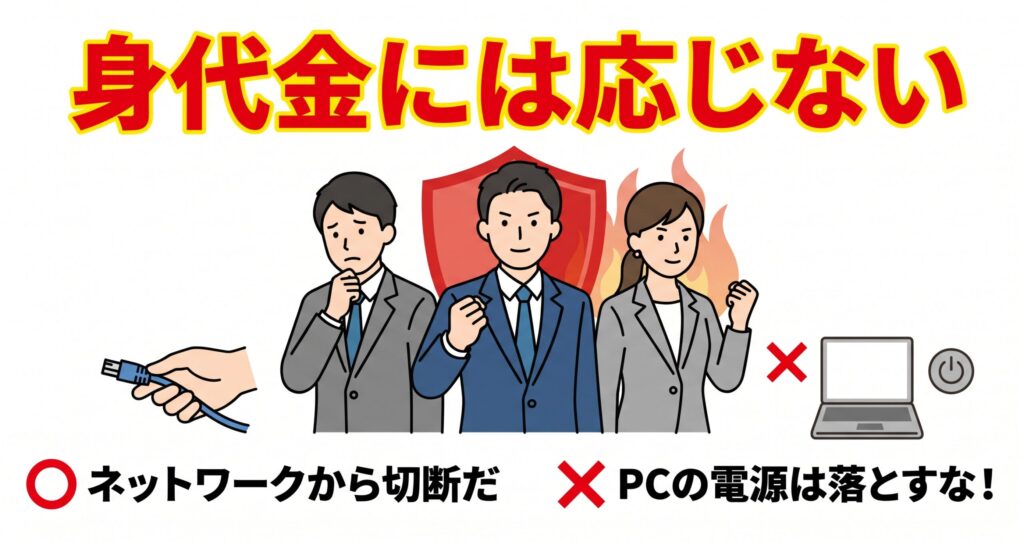
【絶対にやってはいけないこと①】PCの電源を切る・再起動する
ITに詳しくない方が一番やってしまいがちなのが、「とりあえず再起動して様子を見よう」「怖いから電源を強制終了しよう」という行動です。
これは絶対にやってはいけません。
パソコンの電源を落としたり再起動したりすると、メモリ上に残っている「犯人がどこから侵入し、何をしたのか」という超重要な記録(ログ)が消去されてしまいます。
これは、空き巣が入った直後の事件現場を、警察が来る前に綺麗に掃除してしまうのと同じです。
画面はそのままの状態にして、絶対に電源ボタンには触れないでください。
【絶対にやってはいけないこと②】要求された「身代金」を支払う
画面に「データを暗号化した。復元したければ身代金を支払え」という警告文が出た場合、業務を止められない焦りから要求に応じてしまうのは絶対にNGです。
理由は大きく3つあります。
1つ目は、お金を払ってもデータが復元される保証はどこにもないこと(相手は犯罪者です)。
2つ目は、「脅せばお金を払う企業」として犯罪者間のカモリストに載り、再び標的にされる危険性が跳ね上がること。
3つ目は、支払った金銭が犯罪組織の資金源となり、企業のコンプライアンス(反社会的勢力への利益供与)上、致命的な問題となるためです。
どんなに重要なデータが人質に取られていても、絶対に自己判断で支払わず、画面はそのままの状態で警察へ相談してください。
【すぐやるべきこと①】ネットワークから物理的に遮断する
第1回のコラムでもお伝えした鉄則中の鉄則です。
「怪しい」と思ったら、迷わずそのパソコンやサーバーをネットワークから切り離してください。
有線LANケーブルを物理的に引っこ抜く、あるいはWi-Fiの設定をオフ(機内モードなど)にします。
これにより、社内の他のパソコンへの感染連鎖や、外部のハッカーとの通信、取引先へのスパムメール送信といった「二次被害」を物理的にストップさせます。
【すぐやるべきこと②】経営陣への即時報告と対応体制の構築
現場の担当者だけで「何とか自力で直せないか」と抱え込んだり、怒られるのを恐れて報告を遅らせたりするのは最悪の悪手です。
異常が発生したら、即座に経営陣へエスカレーション(報告)してください。
経営陣は事態を重く受け止め、この後に続く「警察や専門機関への通報」「取引先への連絡」を誰が中心となって行うのか、社内の対応窓口(対策チーム)を大至急決定します。
STEP2:「専門機関・警察」へ相談・通報する
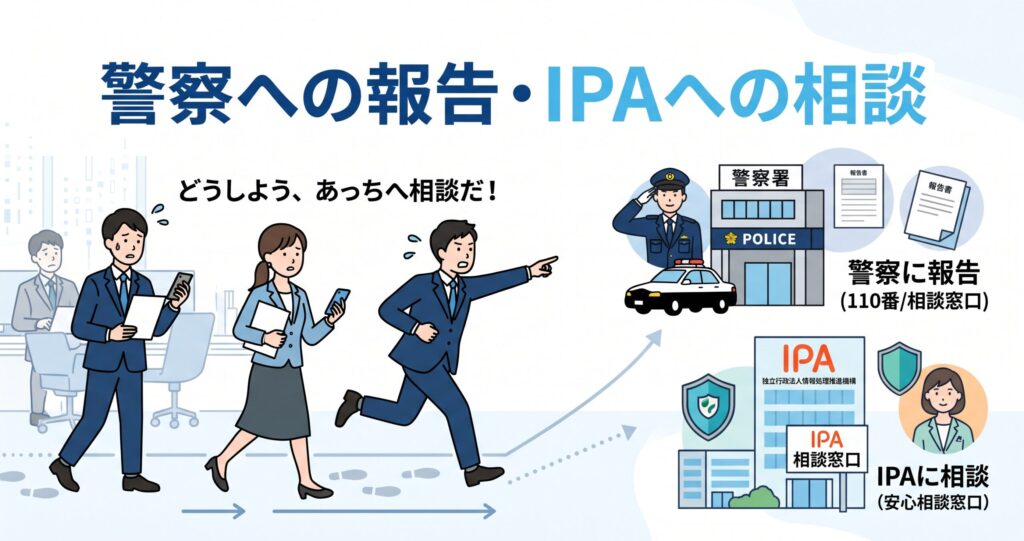
ネットワークを遮断し、社内の体制が整ったら、次は外部の力を借ります。サイバー攻撃は極めて高度な「犯罪」であり、素人が自力で解決できるものではありません。ネット上の不確かな情報を頼りに自力で復旧しようとせず、速やかに公的な専門機関へ相談してください。
警察(各都道府県警察のサイバー犯罪相談窓口)へ報告が必須
画面に身代金を要求するメッセージが出た(ランサムウェア)、あるいは外部から社内システムに不正侵入された形跡がある場合、それは立派な「刑事事件(犯罪)」です。
「こんなことで警察に連絡していいのだろうか…」と遠慮する必要はありません。
被害の拡大を防ぎ、法的な手続きをスムーズに進めるためにも、まずは管轄の警察署、または各都道府県警が設置している「サイバー犯罪相談窓口」へ通報・相談してください。
(※各都道府県警察のサイバー犯罪相談窓口一覧は[警察庁のホームページ]等から確認できます)
IPA(独立行政法人情報処理推進機構)にも個別相談が可能
経済産業省の所管であるIPAは、日本のサイバーセキュリティ対策を牽引する公的機関です。
ここには、企業や一般の方からのサイバー被害の相談を受け付ける「情報セキュリティ安心相談窓口」が設置されています。
「ウイルスに感染したかもしれない」「怪しいメールの添付ファイルを開いてしまった」といった事態に対し、次にどう動くべきか、技術的な初動アドバイスを無料で提供してくれます。
IPA 情報セキュリティ安心相談窓口
電話: 03-6759-5760(平日 9:30~17:30 ※12:00~13:00を除く)
メール: incident-support@ipa.go.jp
STEP3:個人情報保護委員会への「速報」と「確報」が必要

警察やIPAへの相談と並行して、絶対に忘れてはならないのが国への報告です。
第2回のコラムでも触れた通り、現在は法律により報告が「義務化」されています。
いざという時にパニックにならないよう、「いつ・誰が・どこへ・何を」報告するのか、その厳格なルールを整理しておきましょう。
どこへ、どうやって報告するの?
報告先は、国の行政機関である「個人情報保護委員会(PPC)」です。
報告方法は、電話やメールで自由に送るのではなく、原則として委員会のホームページ上に用意されている「漏えい等報告フォーム」という専用のWEBフォーマットから入力・送信するルールになっています。
報告先: 個人情報保護委員会
報告方法: WEB上の専用フォーマット「漏えい等報告フォーム」から送信
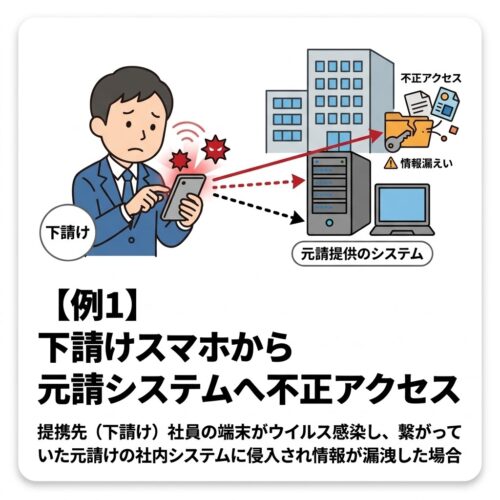
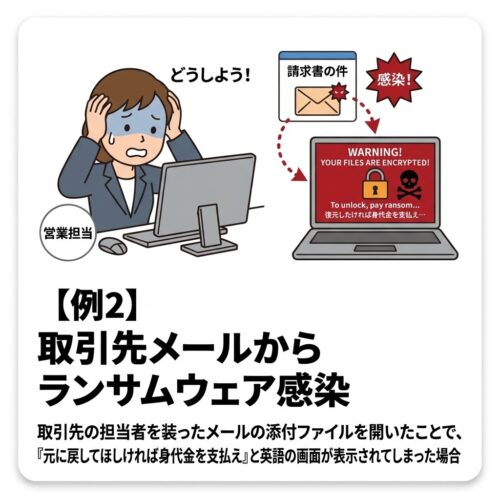
1. 報告が義務付けられる「4つの事態」
すべての情報漏洩で報告が必要なわけではありません。
しかし、以下の4つのいずれかに該当する(またはその疑いがある)事態が発覚した時点で、企業規模に関わらず報告義務が発生します。
① 要配慮個人情報の漏えい等
病歴、健康診断の結果、犯罪歴などの特にデリケートな情報が漏れた場合(1件でも対象)。
② 財産的被害が生じるおそれがある漏えい等
クレジットカード番号、ネットバンキングのログインID・パスワードなどが漏れた場合(1件でも対象)。
③ 不正アクセス等(サイバー攻撃)による漏えい等
ランサムウェアによる暗号化、外部からの不正侵入、マルウェア感染による情報流出、従業員によるデータの持ち出しなど、悪意のある行為による場合(1件でも対象)。
④ 大規模な情報の漏えい等
漏洩した個人データの対象者が1,000人(行政機関等は100人)を超える場合(システムの設定ミス等も含む)。
2. 報告期限の厳格な区分(「速報」と「確報」)
報告は一度で終わるものではなく、「速報」と「確報」の2段階で行うルールになっています。「全容がわかってから報告しよう」と悠長に構えるのは最大のNG行動です。
第一報(速報):発覚から「速やかに(おおむね3〜5日以内)」
事態を把握したら直ちに提出します。
全貌が分からなくても、わかる範囲で期限内に提出することが求められます。
最終報告(確報):原則「30日以内」 / サイバー攻撃時は「60日以内」
原因究明や再発防止策を取りまとめた最終報告です。
サイバー攻撃(不正アクセスやランサムウェア)の場合は、専門業者による高度なフォレンジック調査に時間がかかることを考慮し、期限が「60日以内」に設定されています。
3. 報告先はどこ?(業種による窓口の違いとサイバー攻撃特例)
報告先は、原則として国の行政機関である「個人情報保護委員会」です。
しかし、業種や状況によっては報告先が異なるため注意が必要です。
金融・医療など「権限委任」されている業種の場合
金融庁(金融機関など)や厚生労働省(病院・介護施設など)、事業を管轄する省庁へ報告権限が委任されている場合があります。
その場合は、委員会ではなく所管の省庁へ報告を行います(報告内容は最終的に委員会へ共有されます)。
【最新ルール】サイバー攻撃時の報告一元化(令和7年10月以降)
ランサムウェアや不正アクセス事案など、サイバー攻撃を受けた企業が「警察」や「関係省庁」「個人情報保護委員会」のあちこちに別々のフォーマットで報告する手間を省くため、「共通報告フォーマット」が導入されています。
これにより、所定のメール窓口へ共通様式で報告を一元化することが可能になります。
4. 実際の報告手順:わからない項目は「調査中」でOK!
個人情報保護委員会へ直接報告する場合、電話やメールではなく、委員会のホームページ上に用意されている「漏えい等報告フォーム」という専用のWEBシステムから入力・送信します。 (※URL:個人情報保護委員会ホームページ内「漏えい等の対応について」よりアクセス)
【実務上の最大のポイント】
指定のフォーマットには、事案の発覚日時、漏洩した情報の種類、人数などを入力する項目があります。
発覚から数日では「どこから侵入されたか」「正確な漏洩件数」は当然わかりません。
しかし、フォーマットの各項目には「調査中」や「不詳」と記載して提出することが制度上、公式に認められています。
「分からないから報告できない」と放置し、後から期限超過で厳しく咎められることこそが最も危険です。まずは迅速に速報を出すことが、行政対応の第一歩となります。
STEP4:「フォレンジック調査」の実施(被害の全容解明)
速報を入れた後は、被害の全容を明らかにするための本格的な調査フェーズに入ります。
ここで企業が必ず直面するのが「デジタルフォレンジック調査」です。
自社の情報システム部門・IT担当者による調査はNG
「わざわざ高いお金を払わなくても、自社の情報システム部門やIT担当者にパソコンを調べさせればいいのでは?」と思うかもしれません。
しかし、これは絶対に避けてください。サイバー攻撃の痕跡は非常に繊細です。
専門知識のない人間が不用意にログを漁ったりシステムを触ったりすると、重要な証拠が上書きされ、消えてしまいます。
結果として、後から国や警察に「漏洩はしていませんでした」と報告しても、「客観的な証拠がない」と突き返されてしまいます。
プロによる「電子データの鑑識」を依頼する
デジタルフォレンジックとは、いわば「電子データの鑑識作業」です。
費用の目安はパソコン1台あたり100万円〜150万円程度と言われており、対象となるパソコンやサーバーが複数台あれば、数百万円〜数千万円規模の費用がかかることも珍しくありません。
それでも、専門のセキュリティ業者に依頼し、「どこから侵入されたのか」「どのデータが盗まれ、どのデータは無事だったのか」を法的に通用するレベルで客観的に証明してもらう必要があります。
この調査結果が、次のステップである「確報」や、取引先・顧客への謝罪の確固たる根拠となります。
フォレンジック調査に対応している代表的な専門業者(大手3選)
いざという時、どこに連絡すればいいか分からない場合は、以下のような調査実績が豊富な大手企業や専門業者へ相談するのが一般的です。
NTTアドバンステクノロジ株式会社(NTT-AT)
NTTグループで培った高度なセキュリティ技術と豊富な実績を持つ企業。
機密性の高い専用ラボを備えた「デジタルフォレンジックサービス」を提供しており、ランサムウェア等の解析からインシデントの初動対応、再発防止策までを総合的に支援してくれます。

株式会社ラック(LAC)
日本のセキュリティ業界の草分け的存在。
「サイバー救急センター」という緊急対応の専門窓口があり、企業でのサイバー事故対応の実績が非常に豊富です。
デジタルデータソリューション株式会社
国内トップクラスのデータ復旧・調査実績を持つ専門業者(サービス名:デジタルデータフォレンジック)。
警察や捜査機関への協力実績もあり、証拠保全に定評があります。

STEP5:関係各所への「確報」と被害者への通知
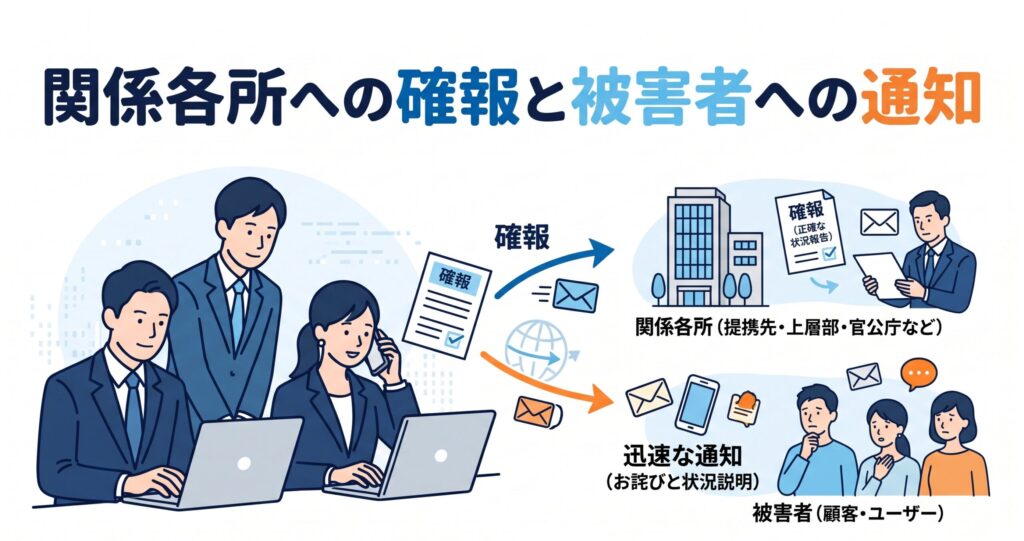
フォレンジック調査によって「どこから侵入され、何が漏洩したのか」が明らかになったら、いよいよ対応も最終段階に入ります。
① 個人情報保護委員会への「確報(最終報告)」
STEP3で「調査中」として提出した速報に対し、今度は詳細な事実関係を報告します。 侵入経路、漏洩したデータの内容や件数、そして最も重要な「二度と同じ事故を起こさないための再発防止策」を取りまとめ、原則30日以内(サイバー攻撃の場合は60日以内)に委員会のWEBフォームから提出します。
② 取引先・顧客への通知・謝罪と「二次被害の防止」
情報漏洩の対象となってしまった取引先や顧客に対し、速やかに事実を通知し、謝罪を行います。
事案の規模によっては、自社のホームページでの公表や記者会見の実施も求められます。
ここで非常に重要なのが、「二次被害への注意喚起」です。
漏洩したメールアドレスや氏名を悪用し、自社を装った「振り込め詐欺」や「ウイルス付きメール」が関係者へ送られる危険性が高まります。
「当社からの不審なメールや請求書には絶対に応じないでください」と強く呼びかけることで、被害の連鎖を食い止める責任を果たす必要があります。
【まとめ】事後対応の限界と「事前対策」の重要性
ここまで、いざという時の初動対応から報告までのフローを解説してきました。お読みいただいて、どのようにお感じになったでしょうか?
パニックの中でネットワークを遮断し、警察や国へ報告し、数百万円をかけて専門業者に調査を依頼し、取引先へ頭を下げて回る……。 サイバー事故が起きてしまった後の事後対応は、企業にとって想像を絶する金銭的・精神的負担となります。
しかも、これだけの手間とコストをかけても、一度流出してしまったデータや、失墜した社会的信用を完全に取り戻すことはできません。
「起きてからの事後対応」には限界があります。
今の時代に本当に必要なのは、そもそも「起きないようにする」、あるいは「起きてもシステムが瞬時に自動で検知して止めてくれる」仕組みです。
【次回予告】企業を守る「事前対策ソリューション」
次回の第4回コラムでは、いよいよ「自社をどう守るか」という具体的な事前対策に踏み込みます。
従来のウイルス対策ソフトでは防げない未知の脅威をブロックする次世代アンチウイルスや、万が一侵入されても瞬時に動きを検知して自動隔離する「EDR」、そして、数千万円に上る調査費用や損害賠償といった絶望的な金銭リスクをカバーする「サイバー保険」など、企業を守り抜くための最新ソリューションを分かりやすく解説します。