サイバー攻撃の甚大な代償!?取引先への損害賠償と法的罰則とは
第1回のコラムでは、万が一サイバー攻撃を受けた際の「初動対応」の重要性や、被害の拡大を防ぐ緊急手順について解説しました。迅速な初期対応は被害を最小限に抑えるための絶対条件ですが、事故の収束後に待ち受けているのは、企業の存続をも脅かしかねない「法的責任」と「巨額の損害賠償」という重い現実です。
サイバーセキュリティ事故において、自社が「被害者」であるという認識だけで終わることは許されません。
適切な安全管理措置を怠っていた場合、一転して社会や取引先に対する「加害者」としての責任を問われることになります。本記事では、サイバー攻撃がもたらす事後リスクのリアルと、企業が負うべき真の代償について詳しく解説します。
1. 【損害賠償リスク】自社被害にとどまらない「加害者」としての責任
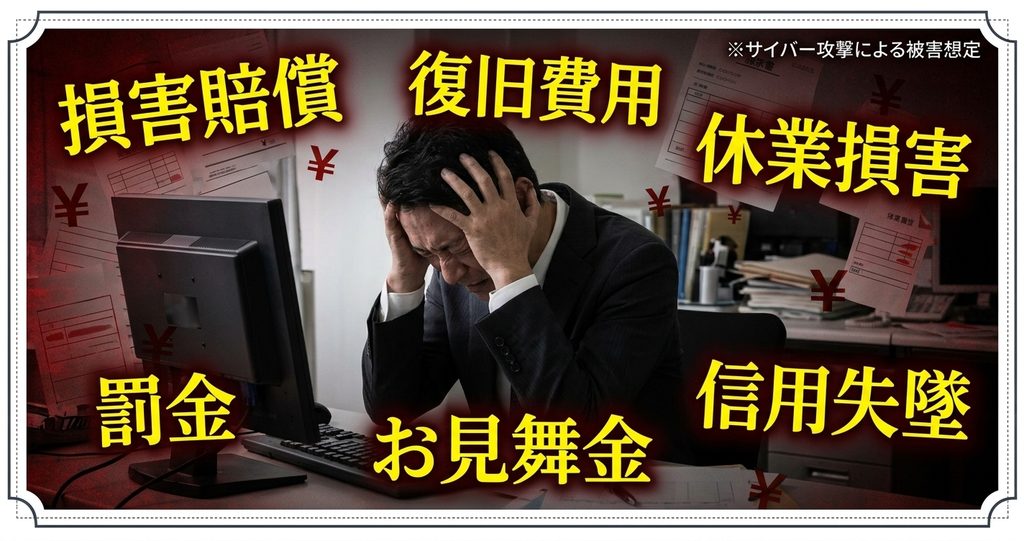
サイバー攻撃を受けた際、自社のPCやサーバーが暗号化されて業務が停止する、あるいは自社のデータが消失するといった直接的な被害に目が向きがちです。
しかし、サプライチェーン攻撃が主流となっている現代において、真に恐れるべきは「自社を踏み台にして取引先へ被害が拡大すること」です。
サプライチェーン攻撃による感染拡大の脅威
自社のセキュリティの隙を突いて侵入した攻撃者が、自社のメールアカウントを乗っ取り、取引先へマルウェア(Emotet等)を仕込んだ偽装メールを送信する事例が多発しています。
取引先は「いつもの取引先からのメール」と信じて添付ファイルを開いてしまい、二次被害・三次被害へと連鎖していきます。
相手方から請求される損害賠償の現実
自社が発信源となって取引先に被害を与えた場合、善意の「被害者」ではなく、管理を怠った「過失のある加害者」として損害賠償請求の対象となります。
取引先のシステム調査・復旧費用
取引先が事故対応のために外部専門業者へ支払った調査費やシステム再構築費用
取引先の事業停止に伴う機会損失
システムダウンにより取引先の操業が停止した場合の営業利益の補償
情報漏洩に伴うお詫び費用
漏洩した個人情報の対象者に対する金券等の配布費用
1人あたり500円〜3,000円程度だったとしても、数万人規模で漏洩すれば費用負担は数千万円以上に!
※仮に1名あたり3,000円のお見舞い費用で、5万人を対象としたとき1.5億円の費用が必要になります。
中小企業であっても、取引先への感染拡大が原因で数千万円から数億円規模の賠償責任が発生するケースは決して珍しくありません。
一瞬の油断が、自社の自己資金を底突かせ、経営破綻へ追い込む要因となり得るのです。
2. 【法的罰則】改正個人情報保護法と行政指導の変化
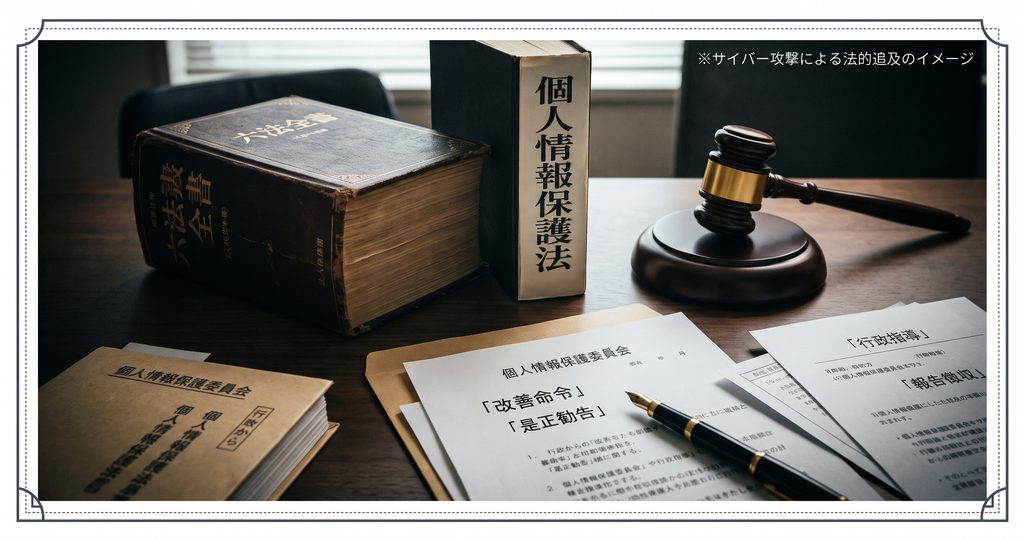
損害賠償リスクに加え、国家・行政からの厳しい罰則も企業に大きく重くのしかかります。
改正個人情報保護法による厳罰化
2022年4月に施行された改正法により、セキュリティ強化への意識・投資などを強め抑止力を強めるため、法人に対する罰金上限が一気に「最高1億円」へと引き上げられました。
また、違反した個人だけでなく法人も罰せられる「両罰規定」が適用され、刑事罰(前科)の対象となります。
※誠実に対応・是正すれば即座の罰金は回避可能です。
報告義務化とデジタルフォレンジックの実質的強制
事業規模に関わらず、個人情報を扱うすべての事業者は、漏洩を知った日から「速やかに(概ね3〜5日以内)」の速報、そして原則30日以内(不正アクセスの場合は60日以内)に個人情報保護委員会への確報を行う義務があります(怠れば50万円以下の罰金)。 この確報では、侵入経路や被害範囲の客観的な報告が求められるため、法律上の明記はなくとも、実務上は専門業者による高額な「デジタルフォレンジック調査」の実施が避けられません。
つまり、サイバー攻撃の被害者であっても、OSのアップデート放置や安易なパスワード設定など「安全管理措置義務を怠ったこと」が発覚すれば、委員会から厳しい行政指導や立ち入り検査を受けます。
これに伴う膨大な報告資料の作成対応により、企業の通常業務は長期間にわたり著しく阻害されることになります。
※法改正の深掘りや詳細な報告手順については、別の記事にて詳しく解説いたします。
これらの対応には莫大な時間と労力が削られ、通常業務の進行が長期にわたり著しく阻害されることになります。
行政指導・立ち入り調査のインパクト
事故が発生すると、個人情報保護委員会や管轄省庁からの報告徴収や立ち入り検査が行われます。
安全管理措置(技術的・組織的対策)が不十分であったと判断された場合、改善勧告や改善命令などの行政指導が下されます。
3. 【信用の失墜】賠償金だけでは済まない二次被害
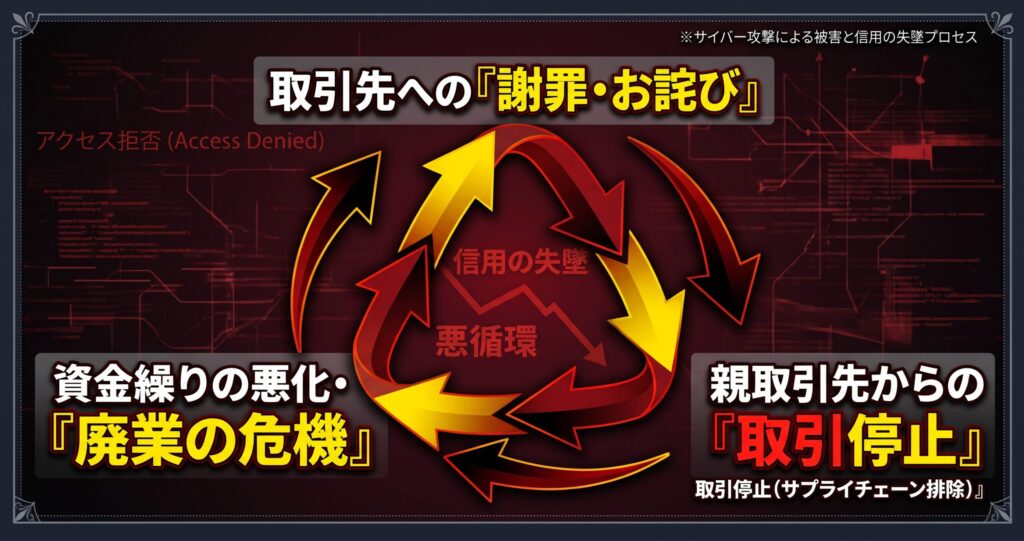
金銭的な損害や法的罰則も深刻ですが、企業にとって最も回復が困難な代償は「長年築き上げてきた社会的信用の失墜」です。
取引停止とサプライチェーンからの排除
近年、大手企業を中心に「取引先セキュリティガイドライン」の策定が進んでいます。セキュリティ対策が不十分で事故を起こした企業は、セキュリティ要件を満たしていないと判断され、口座開設の停止やコンペからの除外、最悪の場合は既存契約の打ち切りという事態に追い込まれます。
一度「セキュリティ管理が甘い企業」というレッテルを貼られてしまうと、それを払拭し、失った取引を挽回するには数年の年月と多大なコストがかかります。
4. 【まとめ】事後対応の限界と「事前対策」の不可欠性
サイバー攻撃を受けた後にどれほど誠意ある対応を行ったとしても、流出したデータや失われた信用を完全に元通りにすることは不可能です。発生した損害の大きさを考えれば、「事故を起こさないための事前投資」こそが、最も費用対効果の高い経営防衛策であることは明白です。
従来の「ウイルス対策ソフトを入れているから安心」というネットワーク境界型の対策だけでは、高度化・巧妙化する現代のサイバー攻撃を防ぎきることは困難です。万が一の侵入を前提とした、より強固な対策が求められています。
次回の「第3回:マルウェア感染後の対応手順と報告先の一連の流れ」では、実際にマルウェア感染が疑われた際の具体的な対応手順や、関係各所・公的機関への連絡・報告先の一連の流れについて、より実践的に解説いたします。
※自社のセキュリティ対策状況に不安がある方は、まずは現状の課題を把握するための「セキュリティリスク診断」をおすすめいたします。お気軽にご相談ください。