【サイバー攻撃の恐怖】パソコン画面が突然変わる?ランサムウェア等の症状と、発覚直後の「絶対やってはいけない」初動対応

「サイバー攻撃なんて、大企業や国が狙われるもので、うちのような中小企業には関係ない」
もしそうお考えなら、今すぐその認識を改める必要があります。
警察庁が公表した最新のデータ(令和6年)によると、身代金要求型ウイルス「ランサムウェア」の被害に遭った企業・組織のうち、なんと約63%が中小企業でした。
また、IPA(情報処理推進機構)が毎年発表している「情報セキュリティ10大脅威」において、ランサムウェアによる被害は組織向けの脅威として長年1位に君臨し続けています。
セキュリティ対策の人材や予算が不足しがちな中小企業は、サイバー攻撃者にとって「格好の標的」です。
本記事では、ある日突然サイバー攻撃を受けてしまった際に現れる具体的な症状と、被害を最小限に抑えるための「正しい初動対応」、そして「絶対にやってはいけないNG行動」を解説します。
パソコン画面が突然変わる?サイバー攻撃(ランサムウェア)の代表的な症状
ランサムウェア(Ransom:身代金 + Software:ソフトウェア)に感染すると、社内のパソコンやシステムが乗っ取られ、業務が完全に停止してしまう恐れがあります。
具体的には以下のような症状が現れます。
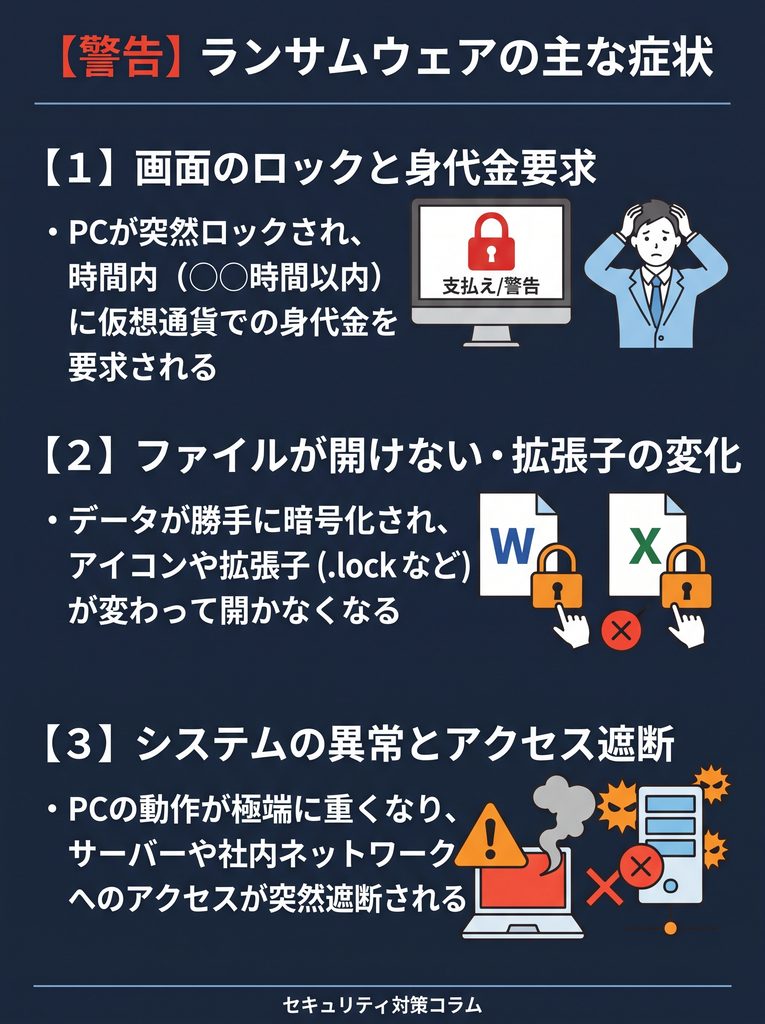
これらの症状が現れたとき、すでにウイルスは社内ネットワークを通じて他のパソコンやサーバーへ猛スピードで感染を広げている可能性があります。
発覚直後の「絶対やってはいけない」NG行動
パニックに陥った現場の担当者がやりがちな行動が、実は被害をさらに拡大させてしまうケースが多発しています。
以下の2つは「絶対にやってはいけないNG行動」として社内で共有してください。

慌てたり、フリーズしたパソコンを直そうと再起動するのは絶対におやめください。
再起動によってウイルスプログラムが再展開され、暗号化がさらに進行する恐れがあります。
また、サイバー攻撃の経路や原因を特定するための重要な「証拠(ログ)」が消去されてしまい、後日の原因調査や復旧作業が極めて困難になります。

要求に従って「身代金」を支払う「お金を払えばデータが戻るかもしれない」という甘い期待は禁物です。
警察庁やIPAも、身代金の支払いに応じないよう強く警告しています。
支払ってもデータが復旧する保証は全くない上、反社会的勢力やサイバー犯罪組織の資金源となります。
さらに「この企業は脅せば金を払う」と認識され、再び別の攻撃者から狙われるターゲットにされてしまいます。
被害を最小限に食い止める「正しい初動対応」3ステップ
異常を検知した際は、パニックにならず、以下の手順で迅速に物理的な遮断と証拠保全を行ってください。
何よりも優先すべきは、感染の拡大を防ぐことです。異常が起きたパソコンから有線LANケーブルをすぐに引き抜いてください。Wi-Fi接続の場合は、パソコンのWi-Fi設定をオフにするか、機内モードに切り替えます。この時、絶対にパソコンの「電源は切らない(シャットダウンしない)」ことが重要です。
パソコンをネットワークから切り離し、そのままの状態で放置した上で、スマートフォンのカメラなどを使い、表示されている脅迫画面やエラーメッセージの写真を撮影してください。これが後日、警察や専門業者がウイルスの種類を特定する強力な手がかりになります。
すぐに社内のシステム責任者や経営層へ報告します。同時に、保守を委託しているITベンダーへの連絡と、各都道府県警察の「サイバー犯罪相談窓口」へ速やかに通報・相談を行ってください。
初動対応を間違えると、企業の「法的責任」問題に発展する
サイバー攻撃を受けた際、初期対応を誤って感染を放置したり、隠蔽しようとしたりすると、顧客や取引先のデータが外部に流出する「情報漏えい」へと発展します。
次回は、「もし情報が漏えいしてしまったら、企業はどんな『法的責任』や『損害賠償』を負うのか?
そして、国への報告義務とは?」について、経営者が知っておくべき実務と罰則のリアルを解説します。
万が一の事態に備え、まずは「LANケーブルを抜く」「身代金は払わない」という基本ルールを社内で徹底しましょう。